La irrupción del modelo Mythos, de Anthropic, con capacidad para explotar vulnerabilidades de software o el hackeo de Hugging Face por agentes de IA de los que OpenAI admite que perdió el control, han definido otro horizonte para la ciberseguridad. La inteligencia artificial ha movido el tablero y es difícil saber quién juega con las blancas y quién con las negras. CrowdStrike cree tener la respuesta y la escenificó en su conferencia Fal.Con 2026: no sólo se ha ampliado la superficie de ataque; todo el campo de batalla ha sido invadido por una horda de modelos llamados de frontera. La propuesta de CrowdStrike, secundada por Nvidia es incorporarlos con urgencia al arsenal de los defensores. ¿Cómo?
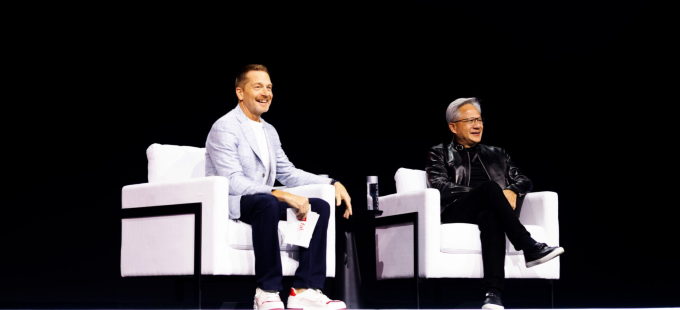
George Kurtz y Jensen Huang
Ante un auditorio con 10.000 partners y clientes presentes en el Mandalay Bay Resort de Las Vegas, George Kurtz, fundador y CEO de CrowdStrike , empezó por destacar lo que todos tenían en mente y por eso estaban allí: la adopción acelerada de la IA es una megatendencia [literal] que acarrea nuevas amenazas; sobre ella la compañía construye su nueva estrategia.
En opinión de Kurtz, tras la puesta en escena con la que fue desvelado Mythos [aun se discuten los motivos de Anthropic], hoy todo gira en torno a la capacidad de explotarlos con propósitos delictivos. Con un agravante: no hay margen de tiempo para aplicar presuntos parches de seguridad con los que corregir las vulnerabilidades no conocidas.
Kurtz tuvo esta vez un invitado de lujo, Jensen Huang, fundador y CEO de Nvidia, quien le apoyó con una proclama en favor de lo que bien puede llamarse paridad armamentística: “en el actual punto de inflexión, los ataques se lanzan automatizados, pero las defensas aún no han aprendido a automatizarse”.
Ambos compartieron escenario para anunciar SafeMind, un sistema de ciberseguridad “agéntica” desarrollado por los laboratorios de CrowdStrike. Es una combinación de modelos defensivos y arneses [palabra que se ha extendido en las últimas semanas, por algo será. Ha sido construido sobre el modelo abierto Nemotron , de Nvidia, entrenado con datos extraídos de la experiencia de CrowdStrike, siguiendo un bucle en el que agresores y defensores se desafían recíprocamente.
Según la descripción canónica, SafeMind puede operar como sistema completo y sus modelos ser usados independientemente del resto para adelantarse al adversario. “Los arneses – comentó Huang – forman el exoesqueleto de un modelo de lenguaje que cumple funciones de cerebro”. Los modelos pueden atacar y protegerse continuamente dentro de una réplica digital de cada organización. El CEO de Nvidia añadió: “hay en el mundo muchas aplicaciones por el mundo que pueden ser ajustadas para crear una IA específica en determinados dominios. Para eso precisamente hemos creado Nemotron: gratuito e increíblemente rápido, puede personalizarse para cada entorno”.
La frase de Huang que va a quedar en los anales es otra, su declaración de amor a CrowdStrike como “nuestro socio número uno y nuestro proveedor número uno en materia de ciberseguridad”.
En la keynote posterior, Kurtz empleó el mismo tono con que en otras ocasiones atribuyó a su compañía la redefinición del mercado de ciberseguridad con sus soluciones EDR (Endpoint Detection and Response), modificando la sigla para convertirla en AIDR, al tiempo que advierte que uno de los problemas es que la mayoría de las organizaciones ni siquiera son capaces de detectar la IA en la sombra.
Su argumento puede resumirse así: los agentes de IA han introducido una nueva capa de ejecución, complicando la seguridad en las empresas. Si bien ‘razonan’ en la capa de IA, sus acciones se ejecutan a través del sistema operativo e interactúan con archivos, credenciales, redes, aplicaciones y otros activos empresariales. De manera que se hace imprescindible poner el foco en el agente y su actividad desde el prompt hasta el impacto en tiempo de ejecución. Por lo tanto, la actividad de los agentes de IA debe ser incorporada a la telemetría de su plataforma Falcon. Así nace Falcon Guardian, propuesta con la que los departamentos de seguridad pueden anticiparse a las amenazas partiendo del contexto, entendiendo qué están haciendo los agentes e investigando las amenazas de la IA y su área expansiva. El lector no dejará de advertir que el lenguaje se hace cada vez bélico y aún puede ganar decibelios.
Empezando por la inteligencia: Falcon Guardian detecta a los agentes de IA que están operando en una organización y bloquea aquellos que no han sido aprobados por los equipos de seguridad. Es capaz de descubrir agentes de IA en la sombra, identificando dónde están ejecutando, quién los utiliza y su estado de seguridad. Podría decirse que se trata del sucesor de Falcon AI Detection and Response (AIDR), disponible desde el pasado mes de diciembre, pero con capacidades ampliadas. Además de incorporar las capacidades de visibilidad, gobernanza, protección de datos y detección y respuesta de amenazas IA de Falcon AIDR en entornos endpoint, cloud y SaaS, Falcon Guardian incluye capacidades nuevas para descubrir, investigar y proteger de forma integral los agentes de IA en el endpoint, que es donde la IA se ejecuta.
A este nivel de protección se suma la ampliación del soporte para “cazar” amenazas entre dominios y la detección y respuesta gestionada (MDR), al que próximamente se añadirá una pasarela nativa de IA (AI Gateway) con la que se centraliza el control y la monitorización del tráfico de IA empresarial. Las organizaciones pueden así definir qué tipos de agentes de IA tienen permitido operar en endpoints gestionados y cuáles no.
Falcon Guardian también supone un paso cualitativo en la investigación de amenazas, pues es capaz de reconstruir sesiones de los agentes y la ejecución posterior, de modo que los analistas pueden rastrear actividades sospechosas entre agentes y sistemas afectados y comprender el alcance de la exposición. Con esa información, impulsar la contención automática bloqueando comportamientos maliciosos de agentes y activos comprometidos en tiempo de ejecución entre agentes resulta mucho más sencillo. Llegado a este punto, Kurtz avanzó que los precios subirán. Vaya novedad.
Falcon Guardian exporta de forma nativa la telemetría de agentes a Falcon Next-Gen SIEM como datos de primera mano, eliminando así potencialmente millones en costes anuales de SIEM de terceros con telemetría de agentes. Asimismo, Falcon Adversary OverWatch Cross-Domain extiende la detección proactiva de amenazas 24/7 a aplicaciones de IA y agentes autónomos utilizando el contexto de ejecución de Falcon Guardian. Sube un escalón más en la caza de amenazas que las detecciones automáticas pueden pasar por alto. Gracias a ello, se allana el camino para que los equipos de seguridad identifiquen y neutralicen a los atacantes antes de que amplíen su acceso y escalen la actividad de la IA hasta convertirla en una intrusión más amplia.
Por su parte, el servicio Falcon Complete for Falcon Guardian, disponible a finales del tercer trimestre, ofrecerá detección, investigación y respuesta continua y liderada por expertos para los agentes de IA. Los analistas de CrowdStrike utilizarán el amplio contexto de ejecución de Falcon Guardian para evaluar la intención de los agentes, distinguir la actividad legítima de la IA de conductas maliciosas y detener ataques en tiempo real.
La conferencia reservó expresamente tiempo y espacio para la colaboración con Google Cloud, haciendo funcionar Falcon Guardian a través de Google Agent Gateway para vigilar la inyección de prompts, filtraciones de datos y actividad maliciosa en aplicaciones de IA en tiempo real. Asimismo, con Falcon MCP, alimenta inteligencia de amenazas y detecciones de CrowdStrike en los flujos de trabajo de Gemini Enterprise y con Charlotte AI aporta la investigación y respuesta en lenguaje natural al mismo entorno. Por último, Falcon Shield cubre el Registro de Agentes de Google Cloud, donde los equipos de seguridad encuentran y gobiernan a los agentes que se ejecutan en entornos SaaS.
Además, ha creado una Threat Intelligence Browser Extension para Google Chrome, llevando su inteligencia de ciberseguridad a este navegador, lo que proporciona a los analistas un contexto instantáneo mientras realizan investigaciones externas. Se trata de convertir la navegación diaria en parte del proceso de investigación.
Otro anuncio – relacionado con Safe Mind – fue Red Tempest, presenta como el modelo IA ofensivo, es decir, que ha sido diseñado para emular ataques impulsados por IA y ejecutar escenarios avanzados contra un entorno. Por el otro, Blue Solano es defensivo, aplicando las medidas de contención que usan las soluciones de CrowdStrike en incidentes reales. En ambos casos, han construidos sobre la familia abierta Nemotron de Nvidia y entrenados con toda la información de ciberseguridad que atesora CrowdStrike. En este punto, es llamativa la presencia de la neocloud CoreWeave en el entramado, dando evidencias que los proveedores neocloud no son en absoluto algo anecdótico.
Según la información facilitada, SafeMind registró una tasa de detección un 29% superior respecto a otros modelos abiertos – sin citarlos nominalmente – y fue capaz de resolver incidencias seis veces más rápidamente de principio a fin, reduciendo enlos costes de detección y remediación.
En cuanto al harness propicia que ambos modelos se enfrenten entre sí para ir aprendiendo y mejorando el uno del otro, así como para impulsar modelos de frontera y de código abierto de otros proveedores.
En el desarrollo de estos modelos también ha participado Cyber Superintelligence Lab, una organización de investigación que reúne a los expertos de CrowdStrike en IA y en actuaciones ofensivas/defensivas de ciberseguridad, al mando de Bartley Richardson, director de IA y Sistemas Autónomos de la compañía. No cabe duda de que el material recopilado durante los últimos quince años y con el que CrowdStrike sigue alimentando su inteligencia, es uno de los mejores avales. Según el CEO, la multinacional genera 7 billones de eventos de seguridad al día y cuenta en sus filas con 270 doctores, 300 investigadores en IA y 500 investigadores de amenazas, respaldados con más de 1.000 millones de dólares en I+D.
Con esta base de conocimiento, CrowdStrike ha presentado Threat AI, un sistema de agentes impulsados por IA construido sobre su plataforma Falcon del que afirma que es el primero que ofrece inteligencia de amenazas agénticas. La idea subyacente es que agentes autónomos pueden actuar contra cualquier etapa de un ciberataque, ya sea detectándolo, neutralizándolo o reparando. Threat AI es el primero de muchos agentes de CrowdStrike, que también despliega Malware Analysis Agent y Hunt Agent, que automatizan dos de los flujos de trabajo más complejos y que consumen más tiempo: por un lado, revertir, clasificar y comparar malware, creando defensas adaptativas; por otro, el escaneo constante de los entornos en busca de amenazas emergentes.
Por otro lado, la compañía quiso hacer gala de su buena relación con algunos de los puntales de la IA empresarial, como es el caso de Anthropic. Durante la conversación mantenida entre directivos de ambas compañías, quedó clara la buena sintonía de ambas. Así, los modelos de Athropic impulsan productos de la CrowdStrike, hasta el punto de que un cliente puede llevar un token, su clave API y tirar de su inversión en Anthropic para activar diferentes experiencias dentro de la plataforma CrowdStrike.
Al margen de los episodios de los últimos días, la estrategia funciona y los anuncios barruntan una tendencia ascendente. Los resultados de CrowdStrike al cierre del segundo trimestre se saldaron con un crecimiento del 26% hasta los 1.170 millones de dólares, lo que lo convierte en el mejor de su historia. No es el único récord: sus ingresos anuales recurrentes (ARR) aumentaron un 25% interanual alcanzando los 5.840 millones de dólares, lo que supone ingresos netos anuales recurrentes de 333 millones. Frente a los 70,2 millones de dólares de pérdida neta hace un año, la compañía disfruta ahora de un beneficio neto de 5,3 millones. Además, el CFO de la compañía se mostró muy satisfecho por la buena marcha de su modelo de licenciamiento flexible Falcon Flex.
En un momento de auge bursátil para las empresas de ciberseguridad, CrowdStrike está recibiendo su recompensa: el 82% de aumento de la cotización desde enero. De cara al tercer trimestre, la facturación prevista es de 1.520 a1.530 millones de dólares y para el cierre del ejercicio fiscal las previsiones de la compañía se mueven en la horquilla de 5.990 a 6.010 millones de dólares. La compañía no se priva de pronosticar que en 2030 podrían alcanzar los 10.000 millones de dólares de ARR y cinco años más tarde doblar esa cifra.
[informe de David Bollero]